Stan informacji: 25 października 2026. Dyski sieciowe są wygodne, bo trzymają dane firmy w jednym miejscu. Z tego samego powodu są łakomym celem: producenci regularnie publikują poprawki krytycznych luk, a w przeszłości ransomware szyfrował zawartość NAS-ów. Nie opieramy się tu na jednym konkretnym incydencie z 2026 roku, tylko na ogólnych zasadach, które powtarzają się w poradnikach bezpieczeństwa i komunikatach producentów.
Najczęstsze błędy
- NAS dostępny bezpośrednio z internetu (otwarte porty, zdalny dostęp bez zabezpieczeń),
- nieaktualne oprogramowanie urządzenia,
- domyślne lub proste hasła administratora,
- kopia zapasowa tylko na tym samym urządzeniu,
- jedno konto z pełnymi uprawnieniami dla wszystkich.
Jak to zabezpieczyć
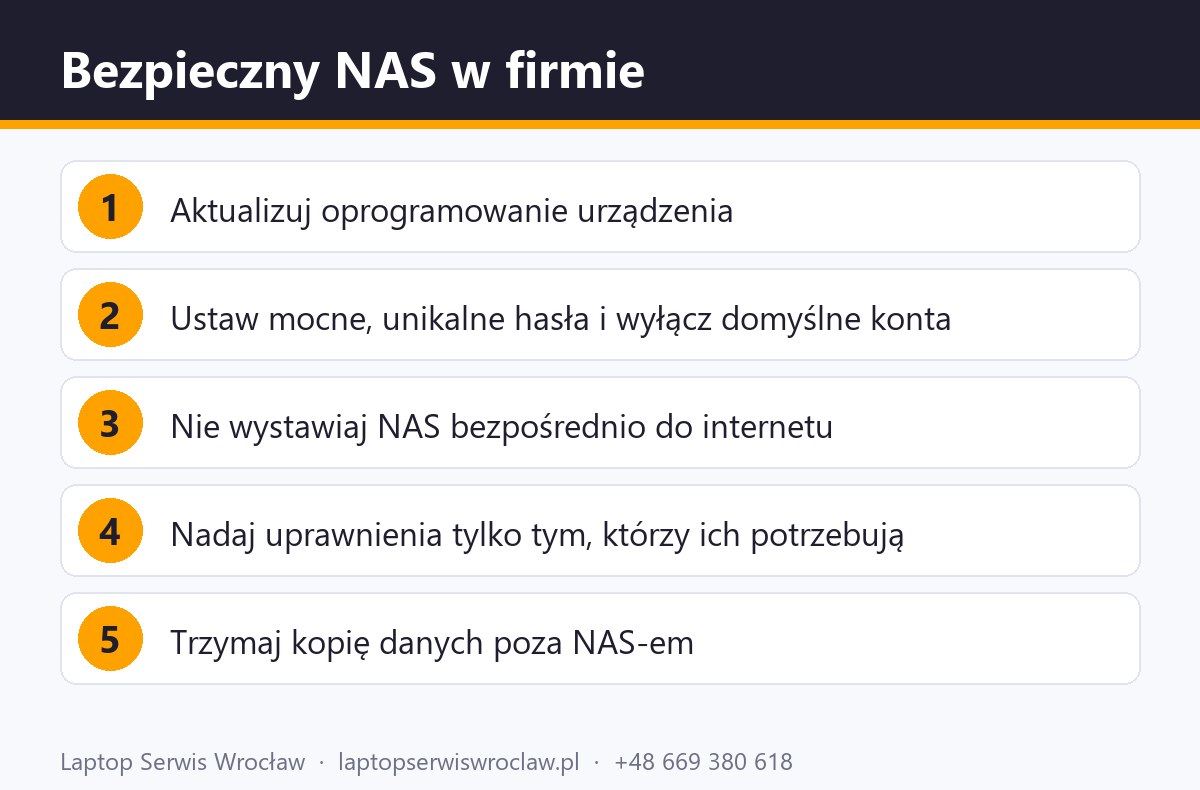
- Aktualizuj system NAS i pakiety, włącz powiadomienia o poprawkach.
- Hasła i konta: wyłącz konta domyślne, użyj mocnych haseł i dwuskładnikowego logowania, jeśli urządzenie je obsługuje.
- Dostęp z zewnątrz: zamiast otwierać porty, użyj bezpiecznego połączenia (VPN, VPN i praca zdalna).
- Uprawnienia: każdy pracownik widzi tylko swoje foldery (dobre praktyki).
- Kopie: dane z NAS trafiają także poza urządzenie i poza biuro (kopie NAS).
Co robić po podejrzeniu ataku
- odłącz NAS od sieci, ale nie wyłączaj go na siłę,
- zmień hasła i sprawdź konta,
- skontaktuj się z fachowcem i nie płać okupu (ransomware: co robić).
Najczęstsze pytania
Czy pomożecie skonfigurować NAS w naszej firmie?
Tak. Instalujemy i konfigurujemy dyski sieciowe: foldery, uprawnienia i kopie danych (outsourcing IT).
Źródła
Porozmawiajmy o IT w Twojej firmie: napisz lub zadzwoń +48 669 380 618.