Stan informacji: 25 października 2026. Według źródeł nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (wdrażająca dyrektywę NIS2) weszła w życie 3 kwietnia 2026 roku i ma objąć ok. 42 tys. podmiotów w 18 sektorach. To nie jest porada prawna: czy firma jest objęta ustawą i jakie ma terminy, sprawdź u prawnika lub w oficjalnych komunikatach. Poniżej opisujemy, jak od strony IT przygotować się na takie wymagania.
Co mówią źródła o terminach
- Wniosek o wpis do wykazu podmiotów miał zostać złożony do 3 października 2026 roku.
- Dostosowanie systemów, procedur i struktur ma nastąpić do 3 kwietnia 2027 roku.
- Pierwszy audyt dla podmiotów kluczowych: do 3 kwietnia 2028 roku.
- Źródła wskazują też na odpowiedzialność zarządu i wysokie kary, co warto zweryfikować w tekście ustawy.
Co to oznacza w praktyce dla IT
- Zarządzanie ryzykiem: wiedza, jakie systemy i dane masz oraz co im zagraża.
- Zabezpieczenia: aktualizacje, kopie zapasowe, uwierzytelnianie wieloskładnikowe, szyfrowanie.
- Ciągłość działania: plan na wypadek awarii lub ataku (plan awaryjny IT).
- Dostawcy IT: jasne zasady współpracy i dokumentacja.
- Zgłaszanie incydentów i szkolenia pracowników.
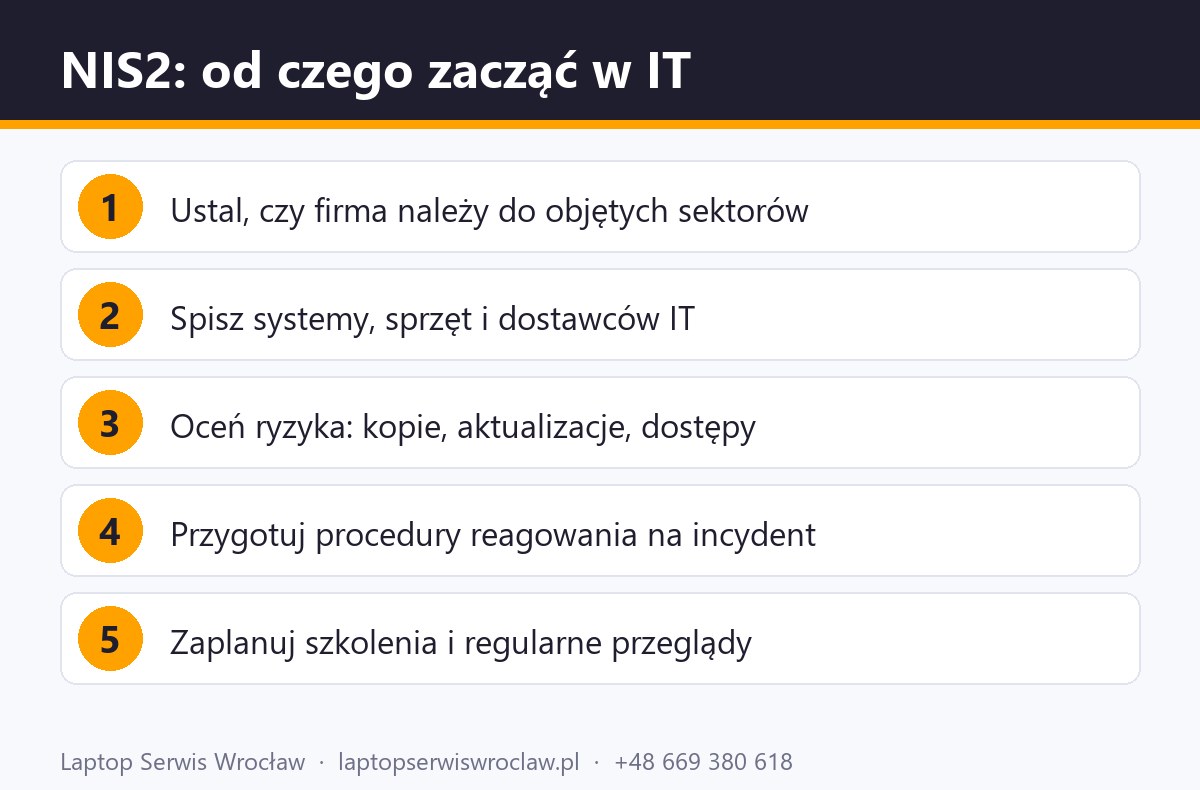
Od czego zacząć
- Zrób inwentaryzację sprzętu, oprogramowania i usług (audyt IT).
- Uporządkuj dostępy i kopie zapasowe.
- Spisz podstawowe procedury i osoby odpowiedzialne.
- Zaplanuj regularne przeglądy i szkolenia.
Najczęstsze pytania
Czy każda firma musi to wdrożyć?
Nie. Ustawa dotyczy wybranych sektorów i podmiotów spełniających kryteria. Sprawdź to u prawnika, a my pomożemy w technicznej stronie przygotowań.
Źródła
- ITWiz: nowelizacja ustawy o KSC zaczyna obowiązywać
- Kluczesoft: NIS2 w Polsce 2026
- RISI: NIS2 w Polsce
Porozmawiajmy o IT w Twojej firmie: napisz lub zadzwoń +48 669 380 618.